고정 헤더 영역

상세 컨텐츠
본문
728x90
반응형
PHP 취약점이 참 많은 사람들을 괴롭히네요. 지난주엔 PHP2Shell 때문에 구형 시놀로지 NAS 붙잡고 도커로 PHP 8.4 올리느라 오후를 통째로 날렸는데, 이번엔 시놀로지가 공식 공지를 내서 또 들여다보게 됐어요. 10/27 기준 시놀로지 공식 보안 공지(Synology-SA-26:14) 내용 정리할게요.
시놀로지 PHP 패키지도 PHP2Shell 대상
| 항목 | 내용 |
| 공지 번호 | Synology-SA-26:14 (PHP2Shell) |
| 취약점 | CVE-2026-109618, CVE-2026-109619 |
| 심각도 | Critical · 시놀로지 기준 CVSS 9.8 (두 건 모두) |
| 공지일 | 2026-10-22 첫 공지, 10-26 Hyper Backup "해당 없음" 추가 |
| 대상 | PHP 7.3 ~ 8.4 패키지, Mail Station, Synology Calendar |
| DSM 기본 내장 PHP | 외부 공격 경로에 노출되지 않아서 위험은 매우 낮다고 함 |
DSM 안에는 원래 시스템이 쓰는 PHP가 들어 있는데요, 이건 시놀로지 말로는 밖에서 공격할 길이 없어서 위험이 매우 낮대요. 진짜 문제는 패키지 센터에서 따로 깐 PHP 패키지예요. Web Station으로 워드프레스나 phpMyAdmin, 사내 웹 앱 돌리려고 깔아 둔 그거요. 저처럼 "언젠가 쓰겠지" 하고 깔아 두고 잊어버린 분들 꽤 계실 거예요.
결론: DSM 7은 업데이트, DSM 6.2는 끄거나 옮기거나 막거나
- DSM 7: 패키지 센터에서 PHP 패키지를 아래 표 버전 이상으로 업데이트하면 끝. Mail Station, Calendar도 같이.
- DSM 6.2: 공식 패치가 안 내려와요(직접 확인). PHP를 안 쓰면 끄고, 써야 하면 Docker로 옮기고, 둘 다 당장 못 하면 외부 접속부터 막기.
- PHP 7.3: 시놀로지도 패치 안 해 줘요. DSM 버전 상관없이 8.x로 넘어가야 해요.
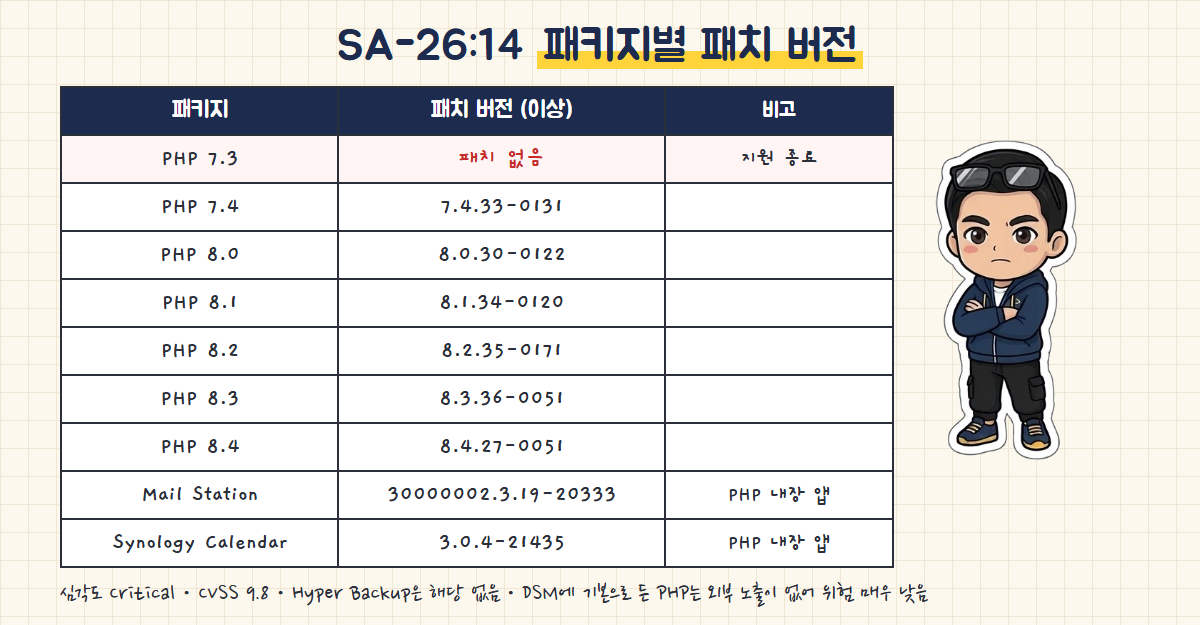
| 패키지 | 패치 버전 (이상으로 업데이트) |
| PHP 7.3 | 패치 없음 (지원 종료) |
| PHP 7.4 | 7.4.33-0131 |
| PHP 8.0 | 8.0.30-0122 |
| PHP 8.1 | 8.1.34-0120 |
| PHP 8.2 | 8.2.35-0171 |
| PHP 8.3 | 8.3.36-0051 |
| PHP 8.4 | 8.4.27-0051 |
| Mail Station | 30000002.3.19-20333 |
| Synology Calendar | 3.0.4-21435 |
PHP 7.4는 PHP 쪽에선 이미 지원이 끝나서 공식 패치가 없는데, 시놀로지가 자기 패키지에 따로 고쳐서 7.4.33-0131로 내줬어요. 이건 좀 고맙더라고요. 문제는 이게 DSM 6.2엔 안 뜬다는 거…
만약! 내가 구형 시놀로지라면 이렇게 하세요
① 내 시놀로지 해당되는지 확인
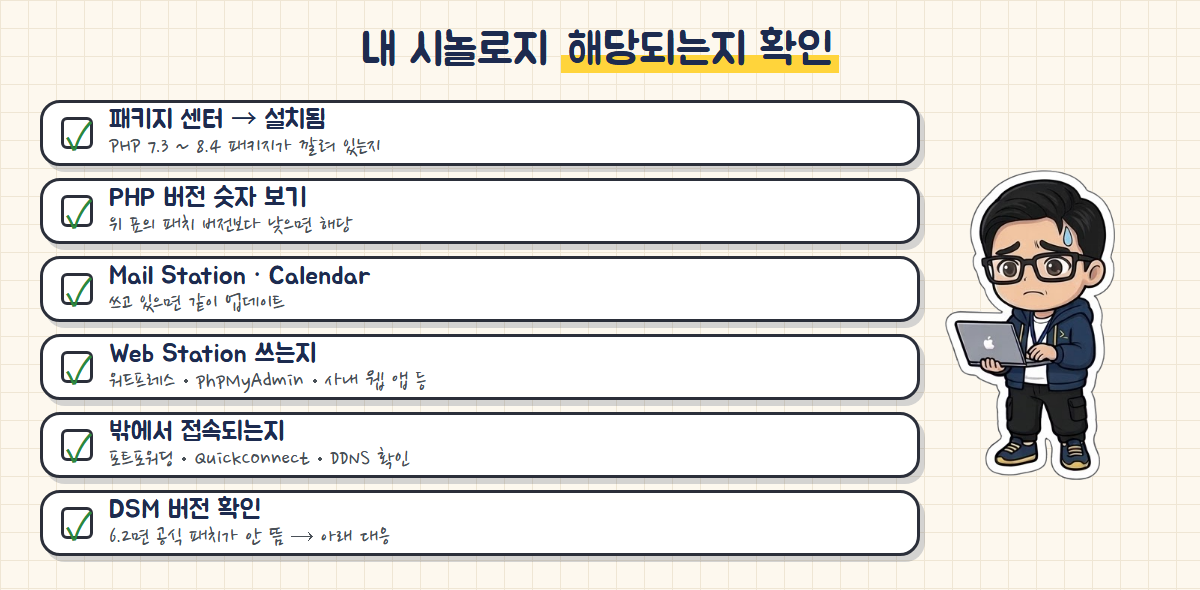
- 패키지 센터 → 설치됨에서 PHP 7.3 ~ 8.4 패키지가 있는지 봐요. 아무것도 없으면 일단 한숨 돌려도 돼요.
- 있으면 버전 숫자를 위 표랑 비교해요. 표에 있는 버전보다 낮으면 해당이에요.
- Mail Station, Synology Calendar 쓰고 있으면 이것도 같이 업데이트.
- Web Station에서 PHP를 실제로 쓰는 게 뭔지 봐요. 워드프레스, phpMyAdmin, 사내 관리 페이지 같은 거요.
- 밖에서 접속되는지도 봐요. 공유기 포트포워딩, QuickConnect, DDNS 켜져 있으면 인터넷에 열려 있을 수 있어요.
- 마지막으로 DSM 버전. 제어판 → 정보 센터에 나와요.
② DSM 6.2는 진짜 패치가 없나? (방장 사례)
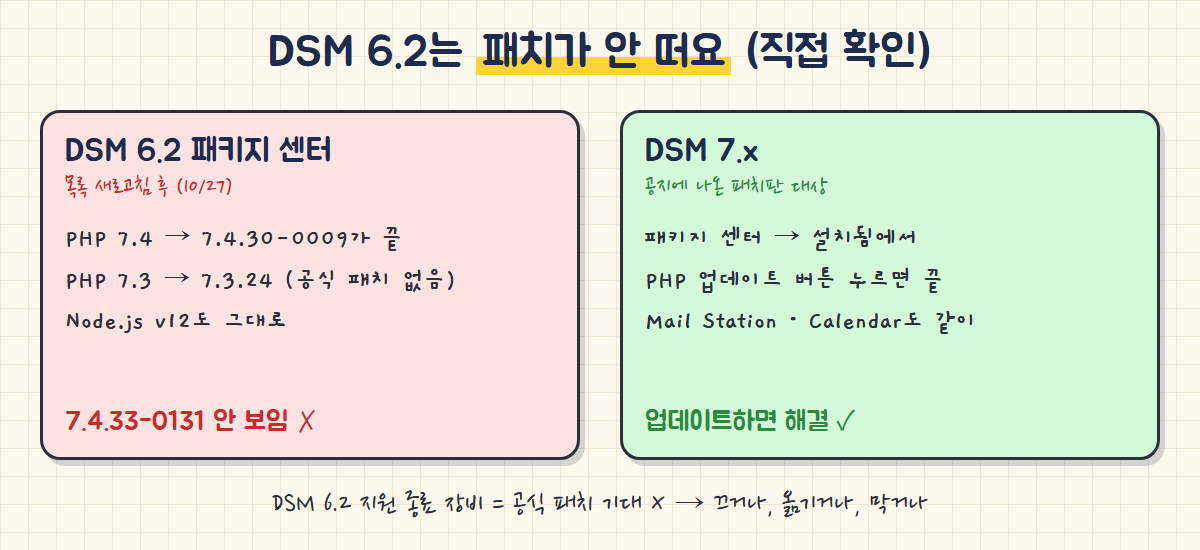
공지에 PHP 7.4 패치판이 있길래 "오 그럼 우리 회사 구형 NAS도 받을 수 있나?" 하고 바로 패키지 센터를 열어 봤어요. 회사 메인 NAS가 DSM 6.2라서요. 지난주에 PHP 7.4 때문에 도커로 옮기느라 고생시킨 바로 그 NAS요.
목록을 새로 받아 봐도 PHP 7.4는 그대로 7.4.30-0009가 끝이에요. 공지에 나온 7.4.33-0131은 코빼기도 안 보여요. 같은 목록에 패치 없는 PHP 7.3(7.3.24)이랑 Node.js v12도 여전히 떠 있고요. 이번 패치판은 DSM 7용이고, 지원 끝난 DSM 6.2까지는 안 내려온다는 거죠. 구형 NAS 쓰는 사람은 이번에도 소외입니다…
DSM 7로 올릴 수 있는 장비면 DSM부터 올리고 PHP 패키지 업데이트하면 끝나요. 근데 저처럼 그 NAS 하나가 파일 서버에 백업까지 다 떠안고 있어서 DSM 업그레이드를 함부로 못 하는 상황이면 다음 셋 중에 골라야 해요.
③ DSM 6.2 대응: 끄기 · 옮기기 · 막기
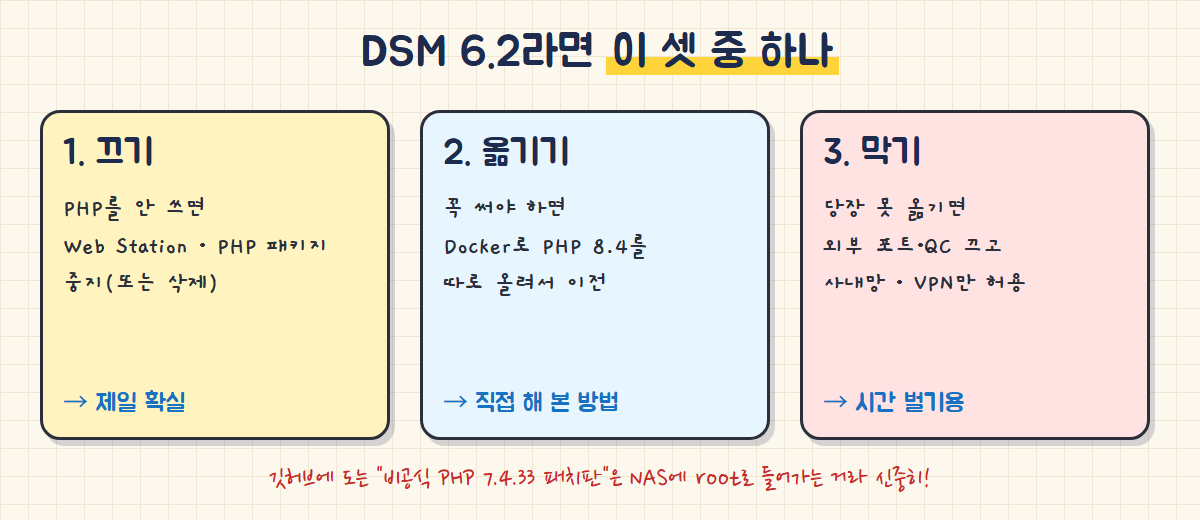
1. 끄기: PHP 쓰는 서비스가 없으면 Web Station이랑 PHP 패키지를 중지하는 게 제일 확실해요. PHP, Apache 같은 걸 먼저 끄고 Web Station을 마지막에 꺼야 멈춰지더라고요. 저는 혹시 몰라서 삭제는 안 하고 중지만 해 뒀어요.
2. 옮기기: 꼭 써야 하는 PHP 앱이 있으면 Docker로 PHP 8.4를 따로 올려서 옮기면 돼요. DSM은 건드리지 않고 PHP만 최신으로 쓰는 거예요. 제가 실제로 한 방법이라 DSM 6.2에서 PHP 8.4 도커로 올리기에 순서랑 함정(AH00141 오류)까지 다 적어 놨어요.
3. 막기: 당장 끄지도 옮기지도 못하면 최소한 밖에서 못 들어오게라도 해야죠. 공유기 포트포워딩 닫고, QuickConnect 끄고, 밖에서 꼭 써야 하면 VPN으로만 들어오게요. 근본 해결은 아니고 시간 버는 용도예요.
④ 깃허브 비공식 패치판은 신중하게
검색하다 보면 깃허브에 "DSM 6.2용 비공식 PHP 7.4.33 패치판" 같은 것도 보일 거예요. 급하면 깔고 싶어지는데, 이런 건 NAS에 관리자 권한으로 들어가는 거라 만든 사람을 믿을 수 있는지, 코드를 직접 볼 수 있는지 꼭 따져 보세요. 구멍 막으려다 더 큰 구멍 여는 수가 있어요. 회사 장비에 이걸 올렸다간 제 자리가 먼저 위험할 것 같아서 저는 패스.
작업하다가 저도 헷갈렸던 것들
Hyper Backup도 PHP 쓰는 줄 알았는데…
회사 NAS에 Hyper Backup이 돌고 있어서 처음 공지 봤을 때 "이것도 PHP 쓰는 거 아냐?" 하고 한참 찾았거든요. 첫 공지엔 아예 언급이 없어서 더 불안했는데, 10/26 공지 업데이트에서 Hyper Backup은 "해당 없음"으로 딱 추가됐어요. 백업 멈출 일은 없으니 안심하셔도 돼요.
DSM 안에 원래 있는 PHP도 위험한 줄 알았는데…
PHP 패키지를 안 깔아도 DSM 안에 시스템용 PHP가 들어 있다길래 이것까지 어떻게 하나 싶었어요. 근데 시놀로지 말로는 내장 PHP는 외부에서 공격할 경로가 없어서 위험이 매우 낮대요. 패키지 센터에서 따로 깐 PHP가 없으면 이번 건은 크게 걱정 안 하셔도 돼요.
내부망 NAS니까 안 해도 되는 줄 알았는데…
저희 NAS도 내부망 전용이라 처음엔 "밖에서 못 들어오니까 괜찮겠지" 했어요. 밖에서 바로 공격받을 위험이 확 줄어드는 건 맞는데, 사내 PC 하나만 악성코드에 걸려도 안에서 NAS를 노릴 수 있더라고요. 그래서 결국 도커로 옮겼어요.
PHP2Shell 끝나니까 Node2Shell 오고, 시놀로지 공지까지 따라오고… 이번 주도 보안 공지 읽다가 하루 다 가네요. Node.js 쪽(Node2Shell)도 실제 공격이 시작됐으니 Node 쓰시는 분들은 그쪽도 같이 봐 주세요.
728x90
반응형
'IT' 카테고리의 다른 글
| 원격 데스크톱 오류 0xC000000D 해결, 윈도우 11 업데이트 후 일반 사용자만 접속 안 될 때 (관리자 보호) (0) | 2026.10.29 |
|---|---|
| GPT-6.1 Terra 가격 반값, 사용 목적과 Sol 차이·추천 사용법·단점 정리 (0) | 2026.10.28 |
| Node.js 취약점(Node2Shell) 긴급 보안 업데이트, 내 nodejs 버전 확인법과 패치 버전 | CVE-2026-111497 (0) | 2026.10.26 |
| [IT]VLAN이란? 개념·사용 이유부터 access trunk 차이, tagged untagged까지 쉽게 정리 (0) | 2026.10.26 |
| 힉스필드 Kling 4.0 가격 비교, 영상 모델 12개 초당 크레딧과 무료로 되는 것·할인 기간 (0) | 2026.10.24 |